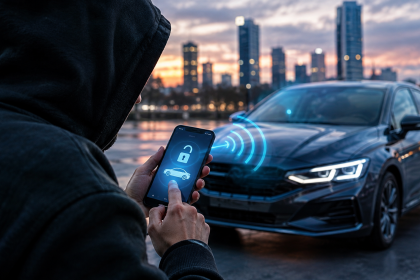
Dvaja bezpečnostní výskumníci odhalili vážne zraniteľnosti v mobilných aplikáciách dvoch veľkých automobiliek, ktoré im umožnili vzdialene odomykať vozidlá, spúšťať motory, blikať svetlami či trúbiť. Útoky sa týkali automobilov v Austrálii a Spojených štátoch a výrobcovia zostali v anonymite, píše TheRegister.
Hackeri získali prístup k účtom majiteľov áut
Na bezpečnostných chybách pracovali Shubham Shah zo spoločnosti Assetnote a výskumník Sam Curry, pričom zistili, že obe automobilky využívali identifikačnú platformu ForgeRock, v ktorej sa nachádzali vážne nedostatky.
V austrálskom prípade najskôr využili verejne dostupné databázy evidenčných čísel vozidiel, pomocou ktorých získali identifikačné čísla VIN. Následne sa cez interné rozhrania dostali k osobným údajom a e-mailovým adresám majiteľov.
Situáciu ešte zhoršovali predvolené administrátorské prihlasovacie údaje, ktoré mali fungovať iba v testovacom prostredí, no boli použiteľné aj v ostrej prevádzke. Po prekonaní bezpečnostných filtrov dokázali výskumníci prevziať používateľské účty a vytvárať autentifikačné tokeny, ktoré im umožnili posielať príkazy automobilom.
V USA museli prekonať ešte viac bezpečnostných prekážok
Druhý útok sa týkal systémov používaných v Spojených štátoch a podľa výskumníkov bolo ich zabezpečenie výrazne lepšie. Preto museli odborníci použiť komplikovanejšiu kombináciu techník na obídenie ochrany serverov.
Nakoniec sa dostali k administrátorskej konzole Apache Felix, ktorá používala predvolené prihlasovacie údaje. Vďaka získaným oprávneniam mohli spustiť vlastný skript a získať prístup k serverom spravujúcim používateľské účty.
Výsledkom bolo, že dokázali preberať účty majiteľov a ovládať ich vozidlá na diaľku. Medzi dostupnými funkciami bolo odomykanie dverí, štartovanie motora aj ovládanie svetiel a klaksónu.
Automobilky chyby opravili, ich mená však zostávajú tajomstvom
Výskumníci kontaktovali dotknutých výrobcov začiatkom roka 2026 a podľa zverejneného harmonogramu boli zraniteľnosti opravené už do dvoch hodín od nahlásenia.
Hoci automobilky požiadali o zachovanie anonymity, na internete sa začali objavovať špekulácie, že by mohlo ísť o Toyotu a jej luxusnú značku Lexus. Dôvodom bolo najmä demonštračné video, v ktorom si používatelia všimli detaily vozidla a zvuk odomykania. Toyota tieto dohady nepotvrdila ani nevyvrátila.
Prípad ukazuje, že bezpečnostné chyby v digitálnych systémoch môžu ohroziť aj fyzické funkcie automobilov. Moderné vozidlá sú čoraz viac prepojené s internetom a ich ochrana preto musí byť rovnako dôsledná ako zabezpečenie samotných počítačových systémov.