Viac ako 1,3 milióna zariadení s Androidom, prevažne televíznych boxov, sa stalo súčasťou rozsiahleho botnetu, ktorého riadiacu infraštruktúru sa Googlu podarilo odstaviť. Spoločnosť tvrdí, že s vysokou mierou istoty dokáže za jeho vytvorením a prevádzkou identifikovať výrobcu Videostrong, ktorý mal do zariadení zámerne umiestňovať zadné vrátka a následne predávať prístup k napadnutému hardvéru kriminálnym skupinám.
Na zásahu sa okrem Googlu podieľali aj bezpečnostné spoločnosti a japonská polícia. Útočníci využívali napadnuté zariadenia predovšetkým na reklamné podvody a presmerovanie cudzej internetovej komunikácie cez domáce pripojenia ich majiteľov, pričom používatelia nemuseli vôbec tušiť, že ich televízny box slúži na nelegálne aktivity.
Zadné vrátka boli priamo súčasťou firmvéru
Škodlivý kód s označením x.cpe sa nachádzal priamo v systémovej časti firmvéru, takže jeho prítomnosť nebola výsledkom toho, že by si používateľ stiahol nebezpečnú aplikáciu alebo otvoril podvodný odkaz. Fungoval ako systémová aplikácia s rozsiahlymi oprávneniami, vďaka ktorým dokázal komunikovať so servermi útočníkov a prijímať pokyny na inštaláciu ďalšieho softvéru či vykonávanie vzdialených príkazov.
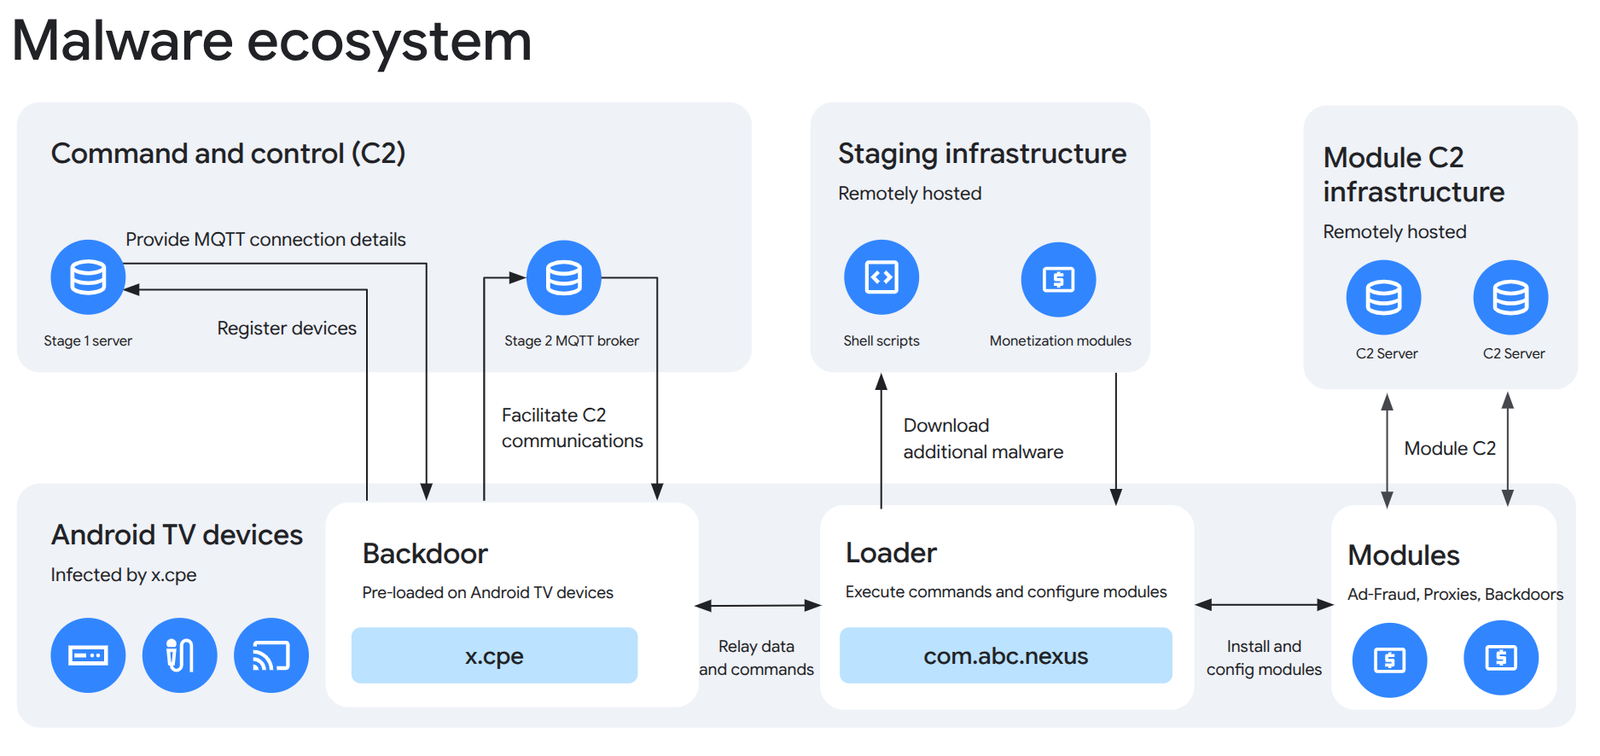
Rozsah kontroly nad zariadeniami bol mimoriadne veľký. Útočníci dokázali vytvárať snímky obrazovky, simulovať stlačenia klávesov, spúšťať systémové príkazy a získavať údaje o účtoch, zariadeniach či nainštalovaných aplikáciách. Škodlivý softvér navyše vedel vypnúť kontroly aplikácií prostredníctvom Google Play Protect a bez vedomia používateľa inštalovať ďalšie nebezpečné programy.
Napadnutých bolo viac ako 1,4 milióna zariadení
Rozsah kampane vyčíslila spoločnosť TrendAI, ktorá medzi 3. júnom a 1. októbrom zaznamenala 1 472 554 infikovaných zariadení naprieč 206 modelmi. Najviac napadnutého hardvéru sa nachádzalo v Malajzii, Brazílii, Iraku, Mexiku a na Taiwane. Televízne boxy pritom neboli jediným typom zariadení, v ktorých sa backdoor objavil, keďže bezpečnostní analytici ho identifikovali aj v zdravotníckom vybavení, karaoke systémoch a digitálnych informačných paneloch, píše TheHackerNews.
Google odstavil servery, malvér však zostáva
Google právnou cestou znefunkčnil domény a servery používané na riadenie botnetu. Zásah zároveň zasiahol infraštruktúru ďalších škodlivých programov a podľa odhadov spoločnosti útočníkom odrezal prístup k najmenej desiatim miliónom ďalších kompromitovaných zariadení. Videostrong navyše prišiel o možnosť vyrábať certifikované zariadenia s Androidom a dodávať softvér ďalším certifikovaným výrobcom.
Samotné odstavenie serverov však problém nevyrieši. Škodlivý kód sa po odstránení dokáže pri reštarte zariadenia opätovne nainštalovať, pretože zostáva uložený v systémovej časti firmvéru. Používatelia ho tak nedokážu spoľahlivo odstrániť bežným vymazaním aplikácie ani obnovením nastavení. Náprava si vyžaduje zásah výrobcu a čistý firmvér, v opačnom prípade zostáva najbezpečnejším riešením výmena napadnutého zariadenia.