Android aj iOS v ohrození, vytvorili nový podvod
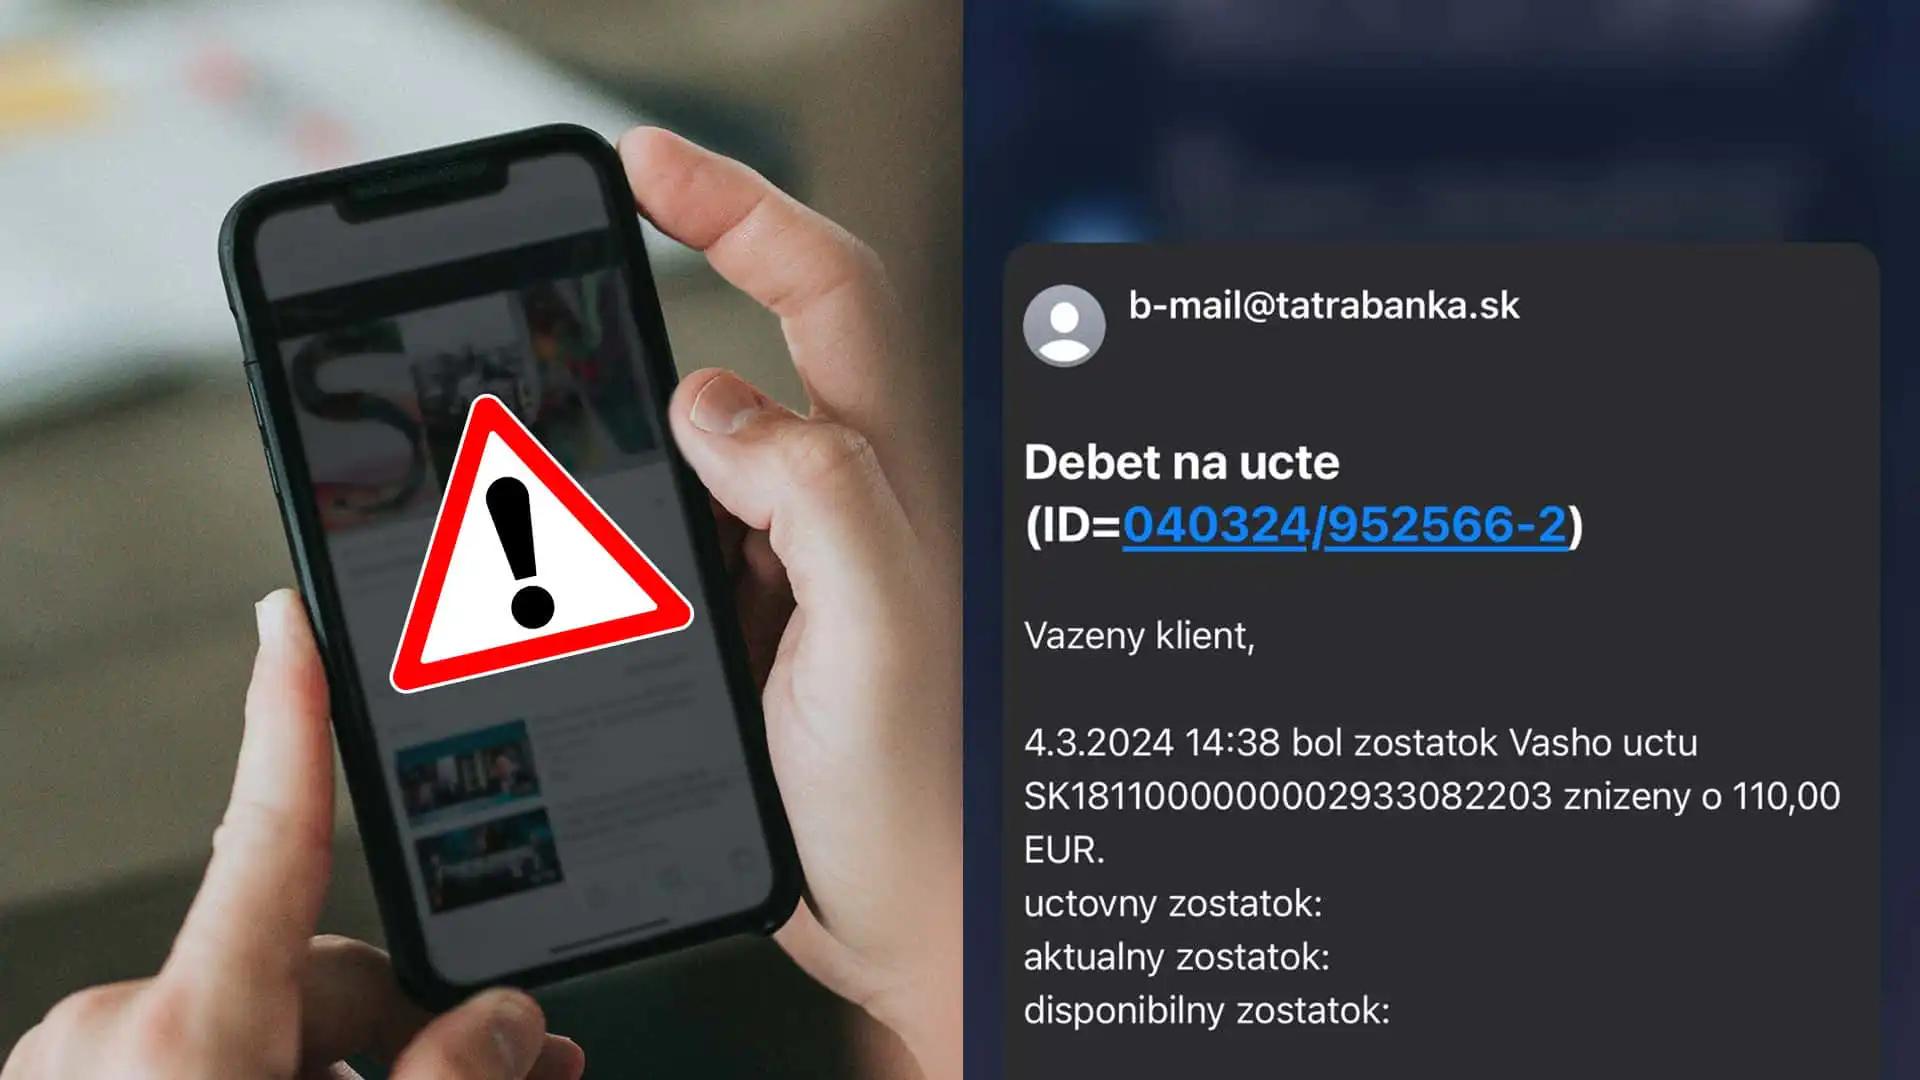
Výskumníci ESET odhalili nezvyčajný typ phishingovej kampane zameranej na mobilných používateľov. Analyzovali aj reálny prípad útoku na klientov významnej českej banky. Čo všetko tento podvod spôsobuje?
Technika útočnníkov je pozoruhodná, pretože inštalujú phishingovú aplikáciu z webovej stránky tretej strany bez toho, aby to používateľ povolil. V systéme Android to môže viesť k tichej inštalácii špeciálneho druhu webového balíka aplikácie APK, ktorý sa dokonca tvári, že je nainštalovaný z Google Play. Hrozba sa zameriavala aj na iPhonistov.
Phishingové webstránky zamerané na iOS dávajú obetiam pokyn, aby si na domovskú obrazovku pridali progresívnu webovú aplikáciu (PWA), zatiaľ čo v systéme Android sa PWA nainštaluje po potvrdení vlastných vyskakovacích okien v prehliadači. V tomto momente sú tieto phishingové aplikácie v oboch operačných systémoch nerozoznateľné od skutočných bankových aplikácií, ktoré napodobňujú.
„Pre používateľov iPhonu môže takáto akcia prelomiť všetky predpoklady o bezpečnosti vychádzajúce z uzavretosti platformy,“ hovorí výskumník spoločnosti ESET Jakub Osmani, ktorý hrozbu analyzoval.
ESET varuje
Analytici ESET odhalili tri rôzne mechanizmy doručovania adries s aplikáciami. Útočníci sa dostali do mobilu používateľov cez automatické hlasové hovory, SMS správy a dokonca aj reklamu na sociálnych sieťach. Cieľom každej metódy je odovzdať napadnutému používateľovi phishingový odkaz a text, ktorý ich mal motivovať k stiahnutiu aplikácie.
Po otvorení adresy URL sa obetiam so systémom Android zobrazí stránka, ktorá imituje oficiálnu stránku Google Play. Tu sú obete požiadané o inštaláciu „novej verzie“ bankovej aplikácie.
Táto phishingová kampaň je nebezpečná najmä kvôli tomu, že inštalácia WebAPK aplikácií nepodnecuje žiadne z varovaní „inštalácia z nedôveryhodného zdroja“. Aplikácia sa dokonca nainštaluje, ak inštalácia zo zdrojov tretích strán nie je povolená.
Po inštalácii aplikácie útočníci zaznamenávali všetky zadané informácie v nej a uchovávali ich v skupinovom čete Telegramu. Iná skupina útočníkov použila na zaznamenávanie citlivých údajov tradičný vzdialený server. ESET identifikoval minimálne dve nezávislé skupiny podvodníkov.
Väčšina známych prípadov sa odohrala v Česku, len dve phishingové aplikácie sa objavili mimo krajiny (konkrétne v Maďarsku a Gruzínsku). Všetky citlivé informácie boli zaslané dotknutým bankám.