
Mohli ukradnúť aj vaše údaje
Ani návšteva oficiálnej stránky veľkej svetovej spoločnosti nemusí byť úplne bezpečná. Hackeri zneužili platformu Optimizely, prostredníctvom ktorej dokázali vložiť škodlivý JavaScript na webové stránky až 178 organizácií. Útok mohol ohroziť platobné údaje, kryptomenové peňaženky, súbory cookies aj používateľov starších iPhonov a iPadov.
Útok cez dôveryhodnú platformu
Bezpečnostný incident sa odohral v pondelok 16. novembra 2026. Útočníci zneužili zraniteľnosť v procese registrácie účtov platformy Optimizely Web Experimentation. Tá slúži na A/B testovanie, personalizáciu obsahu a úpravy webových stránok.
Problém spočíval v tom, že mnohé organizácie načítavajú JavaScript priamo zo serverov Optimizely. Hackeri dokázali do tohto kódu vložiť vlastné škodlivé inštrukcie. Návštevníci pritom stále načítavali skript z legitímnej domény a bezpečnostný certifikát platformy zostal nedotknutý.
Medzi zasiahnutými organizáciami sa objavili známe mená ako Zoom, BBC, CNN, Fox News, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger či Peacock.
Hackeri mohli kradnúť platobné údaje aj kryptomeny
Škodlivý kód dokázal vykonávať viacero nebezpečných operácií. Pri kryptomenových transakciách sa pokúšal nahrádzať adresy peňaženiek adresami útočníkov. Zachytávať mohol aj čísla platobných kariet zadávané do formulárov, súbory cookies a snímky obrazovky navštívených stránok.
Ešte znepokojujúcejšie je využitie exploitov Coruna a DarkSword, ktoré sa pokúšali napadnúť iPhony a iPady so staršími verziami systému iOS.
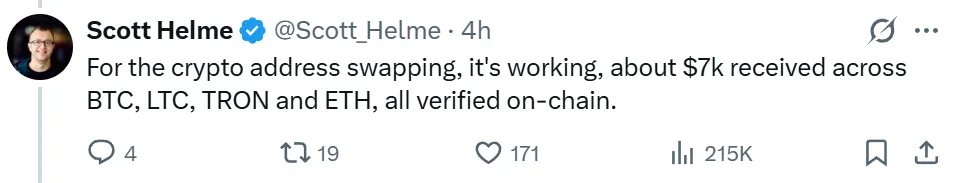
Kryptomenové peňaženky spojené s útokom prijali do pondelkového večera približne 7 000 dolárov. Skutočný rozsah odcudzených údajov zatiaľ nie je známy, píše portál Cointelegraph.
Optimizely už chybu opravilo
Spoločnosť potvrdila zneužitie zraniteľnosti, odstránila škodlivý kód, ukončila súvisiace relácie a zrušila prístupové tokeny. Postihnutých zákazníkov informovala a vyšetrovanie pokračuje.
To však automaticky neznamená, že každý návštevník uvedených webov prišiel o svoje údaje. Rozsah kompromitácie jednotlivých stránok sa mohol líšiť a výskumníci nevylučujú, že zasiahnutých webov bolo ešte viac.
Používatelia by si mali v najbližších dňoch skontrolovať bankové a kryptomenové účty, sledovať neobvyklé transakcie a pri podozrivej aktivite okamžite kontaktovať svoju banku. Opatrnosť je namieste aj pri aktívnych prihlasovacích reláciách a účtoch, ktoré mohli byť vystavené krádeži cookies.