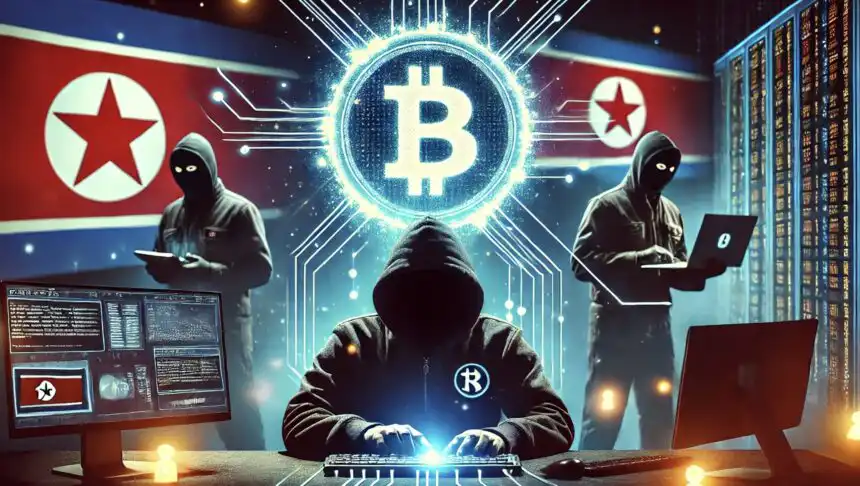
Z kryptomenovej burzy Bybit ukradli minulý piatok severokórejskí hackeri 1,5 miliardy dolárov. Ide o doteraz najväčšiu zaznamenanú krádež tohto typu. Situáciou sa už zaoberá FBI, ktorá vyzvala prevádzkovateľov a firmy zaoberajúce sa analýzou blockchainu, aby blokovali transakcie pochádzajúce z adries používaných severokórejskými hackermi. Na tému upozornil portál Bleepingcomputer. Tento incident poukazuje na vysoké riziko kybernetických útokov v kryptomenovom sektore a na aktivity, ktoré financujú kontroverzný severokórejský režim.
Hackerská skupina známa pod menami TraderTraitor,Lazarus Group a APT38, ktorá je prepojená so severokórejskou vládou, presne načasovala svoj útok.
Hackeri využili plánovaný presun finančných prostriedkov z takzvanej studenej peňaženky do horúcej peňaženky na burze Bybit a presmerovali kryptomeny na blockchainovú adresu pod ich kontrolou.
Hackeri zabezpečili, aby už peniaze neboli vystopovateľné
Hackerom sa podľa FBI niektoré zo získaných aktív podarilo premeniť na Bitcoin a ďalšie kryptomeny, ktoré následne rozdelili medzi tisíce adries na rôznych blockchainoch. Očakáva sa, že tieto prostriedky budú ďalej preprané a ich vystopovanie bude prakticky nemožné.
Podvodné aktivity odhalil známy kryptomenový analytik ZachXBT, ktorý spozoroval, že časť ukradnutých prostriedkov bola presunutá na Ethereum adresu, ktorá už bola spojená s predošlými hackmi na burzách Phemex, BingX a Poloniex. Tieto zistenia následne potvrdili aj blockchainové analytické spoločnosti Elliptic a TRM Labs.
Premyslený útok
Vyšetrovanie odhalilo, že útok začal prienikom do infraštruktúry multisig peňaženky Safe{Wallet}, ktorú využíva aj burza Bybit. Bezpečnostné firmy Sygnia a Verichains vo svojich správach uviedli, že hackeri získali prístup k zariadeniu jedného z vývojárov Safe{Wallet}, čím im umožnili vykonať návrh podvodnej transakcie, ktorá sa tvárila ako legitímna.
Zakladateľ Safe Ecosystem Foundation potvrdil, že táto zraniteľnosť umožnila útočníkom z Lazarus Group získať prístup k účtu burzy Bybit. Severokórejskí hackeri už roky využívajú kryptomenové krádeže na financovanie svojej vlády, vrátane kontroverzného balistického raketového programu.
Od roku 2017 ukradli viac ako 6 miliárd dolárov v kryptomenách. Len v roku 2024 bolo zaznamenaných takmer 50 útokov, ktorými získali 1,34 miliardy dolárov.