Kritická zraniteľnosť ohrozuje Apple
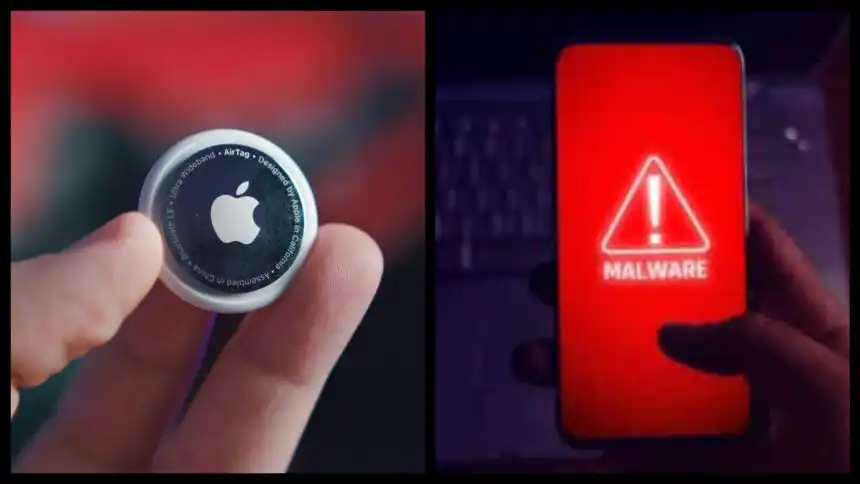
Známa služba výrobcu Apple „Nájsť“ (v angličtine Find My) obsahuje kritickú zraniteľnosť, ktorá dokáže premeniť akékoľvek zariadenie s Bluetoothom na zákerný lokalizačný prístroj. Deje sa tak bez vedomia majiteľa zariadenia, zdôrazňuje portál connect.de. Prečo je nová špehovacia taktika nebezpečná?
Zatiaľ čo mnohé zraniteľnosti vyžadujú fyzický prístup na ich reálne zneužitie, tento útok je možné vykonať na diaľku. To samozrejme ešte viac zvyšuje obavy. Zraniteľnosť odhalili výskumníci z americkej George Mason University.
„Je to, ako keby sa notebook, telefón, prípadne herná konzola zmenili na Apple AirTag – a majiteľ by o tom nič netušil,“ povedal Junming Chen, hlavný autor americkej štúdie. „Hacker to dokáže urobiť na diaľku, zo vzdialenosti tisícok kilometrov, s nákladmi na úrovni pár dolárov.“
Falošný AirTag? Hackeri oklamú systém
Apple AirTag funguje na princípe anonymného odosielania Bluetooth signálov do zariadení od Apple nachádzajúcich sa v tesnej blízkosti. Problémom je, že hackeri môžu využiť zraniteľnosť služby Apple „Nájsť“. Akékoľvek zariadenie pritom dokážu premeniť na AirTag, aby mohli následne sledovať používateľa. Vzniká tak vylepšená špehovacia taktika.
Výskumníci otestovali tento útok v reálnych podmienkach a obavy sa potvrdili. Dokázali napríklad lokalizovať počítač s presnosťou na tri metre, sledovať trasu pohybujúceho sa elektrobicykla, ako aj zrekonštruovať letovú trasu a identifikovať číslo letu vďaka hernej konzole, ktorá bola na palube lietadla.
Špehovacia taktika potrebuje opravu
Odborníci varujú, že táto špehovacia metóda má úspešnosť 90 % a prináša hackerom schopnosť začať sledovať napadnuté zariadenia už v priebehu niekoľkých minút. Zraniteľnosť sa dá veľmi rýchlo zneužiť na sledovanie ľudí.
Znepokojujúce je, že spoločnosť Apple je vraj o tomto probléme informovaná takmer rok, no zatiaľ ho podľa dostupných informácií neopravila. Aj keď sa jej podarí túto zraniteľnosť odstrániť, výskumníci zdôrazňujú, že problém môže pretrvávať. Mnohí používatelia aktualizujú svoje telefóny až po týždňoch alebo mesiacoch.