Na Google Play sa objavila nebezpečná aplikácia na čítanie PDF dokumentov (technickým označením (com.railforge.footplate.documentreader_pdfviewer) , ktorá slúži na šírenie bankového trójskeho koňa Anatsa. Podľa bezpečnostných výskumníkov si ju stiahlo stiahnuť viac ako 10-tisíc používateľov. Treba však poznamenať, že to automaticky neznamená, že všetky tieto zariadenia boli infikované alebo že útočníci získali prístup k bankovým účtom.
Na hrozbu upozornili odborníci zo spoločnosti Zscaler ThreatLabz, ktorí zverejnili aj technické údaje umožňujúce škodlivú aplikáciu identifikovať. Prípad opäť ukazuje, že rizikový softvér sa môže skrývať aj za aplikáciou, ktorá na prvý pohľad pôsobí úplne neškodne. O téme píše CyberSecurityNews.
Bežná aplikácia, ktorá môže ohroziť bankový účet
Aplikácia sa prezentuje ako nástroj na otváranie PDF dokumentov, no v skutočnosti slúži ako vstupná brána pre malvér Anatsa, známy aj pod názvom TeaBot. Ten patrí medzi hrozby zamerané na finančné údaje a môže útočníkom pomôcť dostať sa k prihlasovacím údajom do bankových aplikácií.
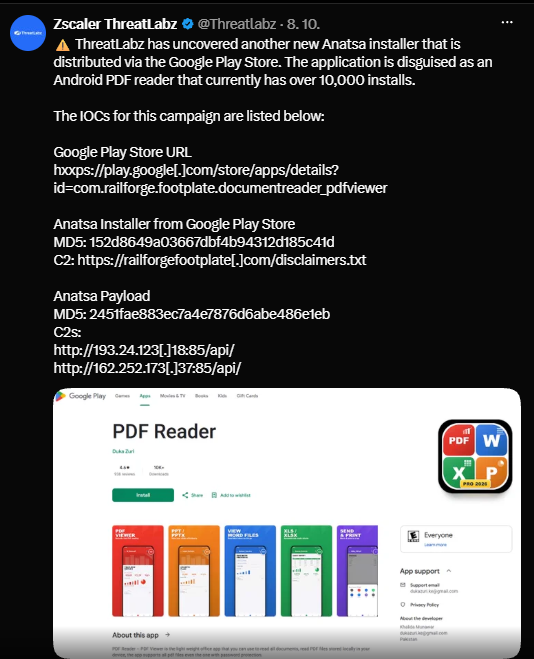
Funguje to tak, že pôvodná aplikácia doručí do zariadenia ďalší škodlivý komponent. V minulosti výskumníci pri útokoch s Anatsou zaznamenali aj falošné prihlasovacie obrazovky, ktoré napodobňovali skutočné bankové aplikácie. Ak používateľ zadal svoje údaje, mohli sa dostať priamo k útočníkom. Nie je však potvrdené, či najnovšia verzia používa všetky tieto postupy.
Nejde pritom o prvý podobný prípad, keďže pri predchádzajúcej kampani sa iná aplikácia vydávajúca sa za čítačku dokumentov dostala na viac ako 100-tisíc stiahnutí. Google ju následne odstránil, no stav najnovšej aplikácie zatiaľ nie je potvrdený.
Ako sa chrániť pred bankovým malvérom
Používatelia by mali spozornieť najmä vtedy, keď aplikácia na čítanie dokumentov požaduje prístup k SMS správam alebo k funkciám zjednodušenia ovládania bez jasného dôvodu. Podozrivé sú aj neočakávané výzvy na inštaláciu ďalších komponentov mimo bežného procesu aktualizácie.
Ak ste si uvedenú aplikáciu nainštalovali, odstráňte ju, skontrolujte jej oprávnenia a preverte telefón dôveryhodným bezpečnostným nástrojom. Ak zaznamenáte neobvyklé pohyby na účte alebo máte podozrenie na únik prihlasovacích údajov, okamžite kontaktujte banku a heslá zmeňte z bezpečného zariadenia.